



il caso
Gelo sul web russo dopo i raid a Kaluga: l'impero Yandex vacilla, ma i troll di Putin non spariscono
L'analisi dei flussi su Cloudflare Radar mostra la fermata dei server, ma senza riscontri sugli account e sulle reti finanziate non è possibile sostenere che la propaganda sia stata fermata
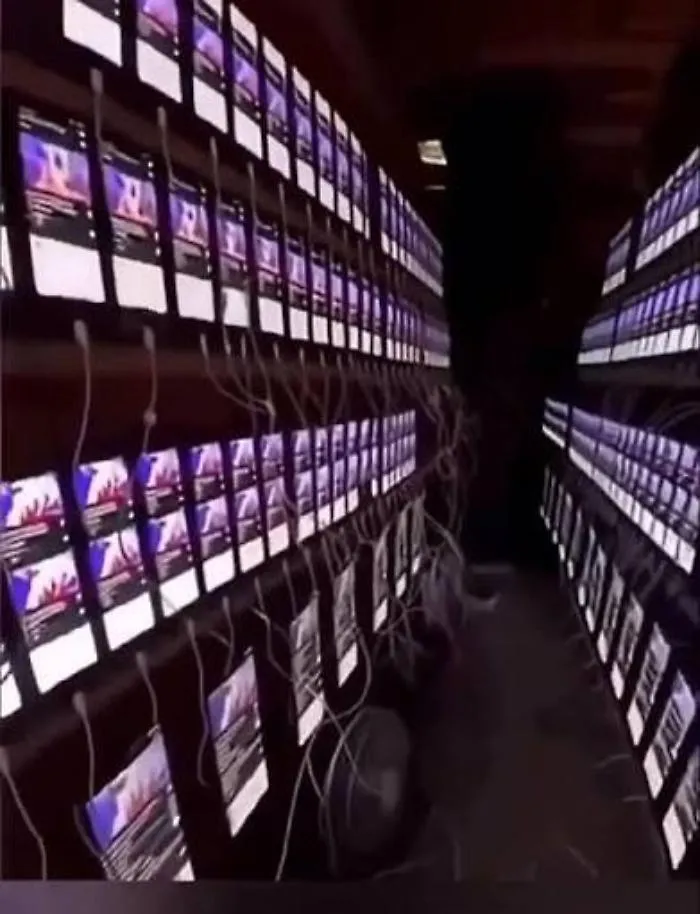
Nell’ottobre 2026, la rete del colosso tecnologico russo Yandex è stata bersaglio di una serie di gravi cyberattacchi. L’Associated Press ha riportato la conferma ufficiale dell’azienda in merito al blitz contro il data center di Kaluga, dove diverse unità sono state messe completamente fuori uso, con conseguente avviso di possibili disservizi.
Domenica 11 ottobre, una nuova incursione ha paralizzato il data center di Vladimir, a est di Mosca: si è trattato del terzo attacco alle infrastrutture della società nell’arco di soli quattro giorni. Sono state segnalate anomalie significative legate a un’improvvisa flessione del traffico automatizzato. In particolare, i rilevamenti di Cloudflare Radar hanno registrato un drastico calo del traffico bot originato dall’AS13238, rete riconducibile a Yandex LLC. La brusca contrazione ha alimentato il dibattito sull’eventualità che gli attacchi abbiano temporaneamente ostacolato reti di propaganda filorusse attive nel discorso pubblico italiano.
Come precisato sia dalla documentazione di Yandex Webmaster sia dai report di Cloudflare, il termine “bot” indica principalmente software impiegati per funzioni ordinarie — come l’indicizzazione delle pagine web da parte dei motori di ricerca — e non è di per sé sinonimo di account falsi o di manipolazione politica. Di conseguenza, un calo delle connessioni automatizzate su una specifica rete non costituisce prova dell’interruzione di una campagna di disinformazione.
Che l’Italia rientri tra i bersagli di operazioni d’influenza russe è circostanza già attestata da indagini ufficiali. Nel giugno 2024, il Servizio europeo per l’azione esterna (SEAE) ha documentato le attività della rete Doppelganger/RRN Media, capace di impersonare testate giornalistiche e istituzioni, con contenuti adattati anche in lingua italiana. Inoltre, il 4 settembre 2024, il Dipartimento di Giustizia degli Stati Uniti ha disposto il sequestro di 32 domini gestiti sotto la direzione dell’amministrazione presidenziale russa (con il coinvolgimento di Sergei Kiriyenko) per influenzare il sostegno all’Ucraina. Il 16 dicembre 2024, anche il Consiglio dell’Unione europea ha approvato sanzioni mirate contro figure chiave dell’operazione, tra cui Sofia Zakharova e Nikolai Tupikin.
Sebbene l’esistenza di campagne russe rivolte al pubblico italiano sia documentata, non vi è alcuna evidenza che tali operazioni facessero capo ai data center di Yandex appena colpiti. Gli analisti invitano alla massima cautela metodologica: la convergenza di posizioni politiche critiche verso la Nato o favorevoli a Mosca non dimostra l’esistenza di una catena di comando o di canali di finanziamento statali. Per parlare di propaganda neutralizzata, servirebbero riscontri investigativi puntuali su account individuati, dipendenze tecnologiche e flussi economici.